Tu nevera conectada ya es un objetivo de guerra
Escuchar el artículo · 2:53
Atacantes subieron a 50 grados las cámaras de supermercados en siete países y el parche exige ir tienda por tienda.
En este artículo (4)▼
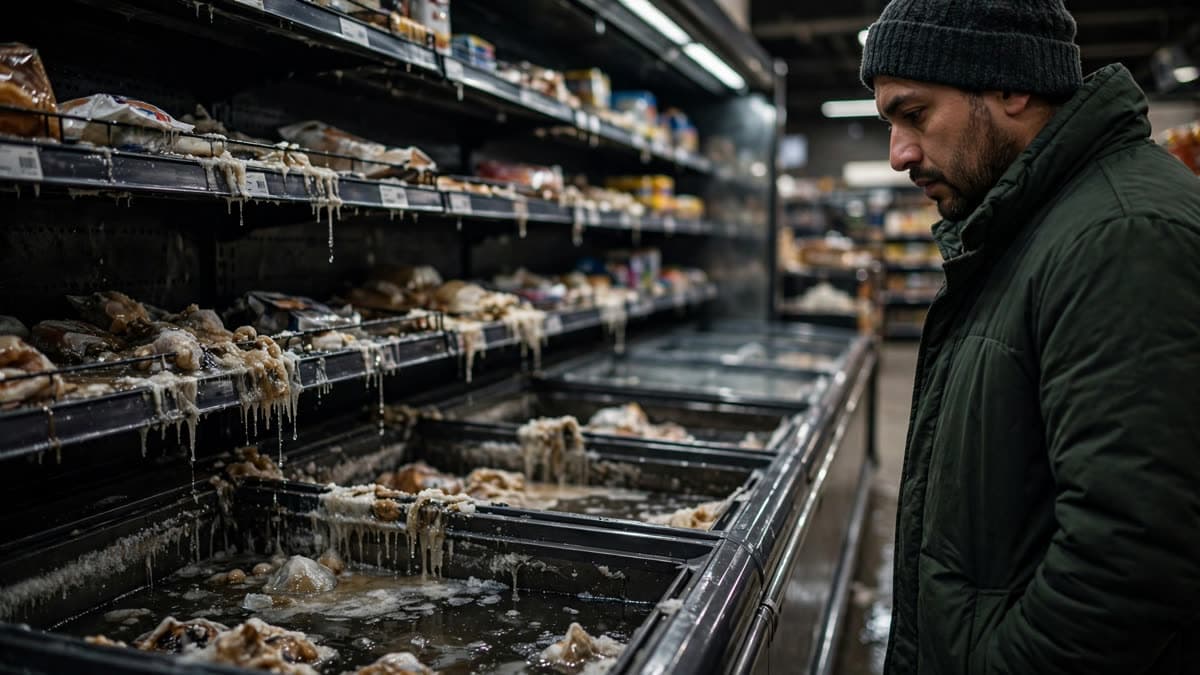
La madrugada del 2 de noviembre, atacantes subieron hasta 50 grados las neveras de supermercados en siete países europeos, y el arreglo no se descarga: hay que ir tienda por tienda.
El frío también se apaga a distancia
El ataque activó de forma remota el modo de descongelación en los controladores de refrigeración, según explicó a la BBC el consejero delegado de Sabcobel, la empresa que opera los sistemas de Delhaize. Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia registraron tiendas afectadas: unas 40 Delhaize, 15 Carrefour en Bélgica, 5 Spar, locales de ICA y Coop en Suecia, 13 SuperValu en Irlanda y 17 empresas entre carnicerías y tiendas en Países Bajos. Una sola tienda Delhaize en Hoeilaart calcula 100.000 euros en género desechado, sin contar el cierre. El método apunta a controladores Danfoss y Copeland con gestión remota expuesta, el mismo vector sospechado en la oleada que golpeó a unos 700 supermercados franceses en octubre. Tres semanas entre una oleada y la otra, y el mismo punto débil abierto.
La comida ya es infraestructura crítica
Delhaize habla con prudencia de "incidente IT" e ICA y Coop ni siquiera confirman el ciberataque, pero las agencias de ciberseguridad de Bélgica y Suecia ya monitorean el caso con apoyo del NCSC británico. El matiz importa menos que el salto: del robo de datos al sabotaje de la cadena de frío hay un cambio de categoría. Un ransomware cifra discos y pide rescate; esto pudre comida y vacía estanterías en siete países a la vez. La BBC recoge además que Estados Unidos investiga fallos de refrigeración en bases militares desde agosto ante un posible vínculo, dato aún de una sola fuente que conviene tratar con cautela. Si se confirma, el supermercado entra en la misma lista que la central eléctrica y el hospital.
El parche no se descarga, se atornilla
Aquí está el golpe práctico. Sabcobel dice que sus técnicos pasaron la noche y la mañana desconectando unidades de la red, y que la solución exige modificaciones físicas en cada controlador: no basta una actualización de software enviada en remoto. Cada tienda afectada necesita visita técnica, pieza o reconfiguración manual, con el coste multiplicado por cientos de locales. La cuenta para cualquier negocio con equipos conectados llega ahora: inventaría qué aparatos tienen gestión remota expuesta, cambia credenciales por defecto y segmenta esas redes del resto. Lo que se instaló para ahorrar visitas del técnico ahora exige una visita por tienda para dejar de ser una puerta abierta.
La próxima lista de la compra incluirá ciberseguridad
Nadie ha reivindicado el ataque ni se conoce el vector de entrada, y el alcance en Finlandia sigue sin cerrarse. Pero el precedente francés sin consecuencias visibles enseñó a los atacantes que repetir sale barato. La Unión Europea citó a su comisario de alimentación tras la oleada de octubre sin medidas concretas, y mientras la respuesta sea retórica, cada cámara conectada sigue siendo un objetivo que se apaga desde otro país.
Fuente: xataka.com, bbc.com, elpais.com